Produtos / Enterprise
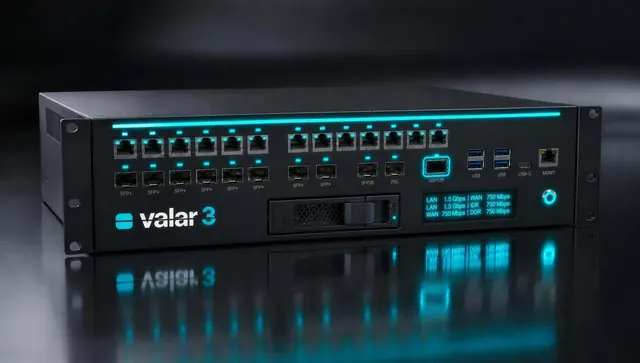
O Valar 3 protege redes maiores com muitas zonas e muito tráfego. As fontes de alimentação redundantes e as portas rápidas de fibra ótica foram concebidas para o centro de dados.
Visão geral
Valar 3 em resumo.
O Valar 3 foi concebido para redes maiores com muitas zonas e muito tráfego, por exemplo em hospitais, universidades ou administrações. As portas rápidas de fibra ótica ligam o equipamento à rede central do centro de dados.
As fontes de alimentação redundantes evitam que uma fonte avariada provoque uma paragem. Em conjunto com o funcionamento em par, a firewall mantém-se disponível mesmo durante a manutenção.
Dados principais
| Indicado para | Grandes empresas, hospitais, administração pública |
|---|---|
| Utilizadores | até cerca de 1000 utilizadores |
| Débito de inspeção | até 20 Gbit/s |
| Formato | 2U, bastidor de 19 polegadas |
| Destaque | Fontes de alimentação redundantes |
Valores provisórios do programa piloto. As fichas técnicas vinculativas estão disponíveis mediante pedido.
Utilizações
Utilizações típicas.
- 01
Centro de dados de uma empresa
Servidores, postos de trabalho, gestão e serviços externos ficam separados, com débito elevado entre as zonas.
- 02
Hospital ou universidade
Muitas áreas com necessidades de proteção diferentes, da tecnologia médica ao Wi-Fi aberto para estudantes ou visitantes.
- 03
Administração municipal
Aplicações especializadas, serviços ao cidadão e rede administrativa ficam bem separados, com documentação para auditorias e concursos.
Ficha técnica
Valar 3 Dados técnicos.
| Classe | Enterprise |
|---|---|
| Indicado para | Grandes empresas, hospitais, administração pública |
| Utilizadores | até cerca de 1000 utilizadores |
| Débito de inspeção | até 20 Gbit/s |
| Formato | 2U, bastidor de 19 polegadas |
|---|---|
| Alta disponibilidade | Par (ativo/passivo) |
| Destaque | Fontes de alimentação redundantes |
| Portas, dimensões, consumo | na ficha técnica completa, mediante pedido |
| Firewall | com inspeção de estado, regras por rede, serviço e utilizador |
|---|---|
| NAT | reencaminhamento de portas, 1:1, de saída |
| Redes | VLAN (802.1Q), IPv4 e IPv6 |
| Regras por país | GeoIP, grupos de endereços |
| Várias ligações à internet | balanceamento de carga e comutação |
| Priorização | gestão de tráfego (QoS) |
| Entre locais | IPsec |
|---|---|
| Colaboradores em mobilidade | WireGuard, OpenVPN |
| Autenticação | certificado, conta de utilizador, palavra-passe de uso único (2FA) |
| Prevenção de intrusões | IPS em linha, regras com atualização automática |
|---|---|
| Inspeção SSL | configurável por zona |
| Filtro web | categorias e listas de bloqueio, também transparente |
| Deteção de comportamento | NeoI |
| Acesso de convidados | portal cativo com vouchers |
| Interface | interface web, API |
|---|---|
| Vários equipamentos | gestão centralizada |
| Utilizadores | Active Directory, LDAP, RADIUS |
| Análise | relatórios, NetFlow, captura de pacotes |
| Configuração | histórico de alterações com reversão, cópia cifrada |
| Serviços de rede | DHCP, DNS (também cifrado), DNS dinâmico |
| Âmbito | todas as funções incluídas, sem módulos adicionais |
|---|---|
| Duração | conforme acordado |
| Durante a vigência | atualizações, correções de segurança, dados de deteção |
Valores provisórios do programa piloto. As fichas técnicas vinculativas estão disponíveis mediante pedido.
neonotu GmbH · Edelsbergstraße 8 · 80686 Munique, Alemanha · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Incluído
As mesmas funções de qualquer Valar.
Firewall por zonas
Regras por segmento de rede, aplicação e utilizador. Escritório, produção, convidados e servidores ficam separados.
Prevenção de intrusões (IPS)
Os ataques conhecidos são detetados no tráfego e bloqueados antes de chegarem aos sistemas da rede.
Inspeção SSL
O tráfego cifrado pode ser inspecionado. Para cada zona decide onde isso faz sentido e onde não faz.
VPN
Locais e colaboradores em mobilidade são ligados de forma cifrada, por exemplo através de IPsec.
Filtro web
O acesso a sítios maliciosos ou indesejados é bloqueado por categorias.
NeoI
A IA própria da neonotu deteta comportamentos invulgares mesmo quando ainda não existe uma assinatura.
Operação
Fácil de operar.
Gestão centralizada
Vários equipamentos e locais são geridos num só sítio. As regras aplicam-se de forma uniforme e os desvios saltam à vista.
Alta disponibilidade
A partir do Valar 2, dois equipamentos funcionam em par. Se um falhar, o outro assume. O Valar 4 pode ser alargado a um cluster.
Uma só licença
A licença depende do modelo e da duração. Não há funções que tenham de ser compradas em separado mais tarde.
Perguntas
Perguntas frequentes.
Que portas tem o Valar 3?
Além de portas de cobre, o Valar 3 tem portas rápidas de fibra ótica para a ligação ao centro de dados. O equipamento exato consta da ficha técnica, que teremos todo o gosto em enviar.
O Valar 3 pode ser ampliado mais tarde?
Para mais desempenho, passa para o Valar 4. As regras e configurações mantêm-se.
O que está incluído na licença?
Todas as funções de proteção: firewall, prevenção de intrusões, inspeção SSL, VPN, filtro web e NeoI. A licença depende apenas do modelo e da duração; não há módulos adicionais.
O que acontece quando crescemos?
Passa para o modelo seguinte. Como todos os modelos usam o mesmo software, as regras e as configurações mantêm-se.
Quem instala o equipamento?
O seu prestador de serviços de TI ou um dos nossos parceiros. Se preferir, a neonotu também pode operar a firewall como serviço gerido.
Este é o modelo certo para a sua rede?
Diga-nos brevemente quantos utilizadores e locais tem. Recomendamos o modelo adequado e preparamos uma proposta.
Pedir aconselhamento