Produtos / Compact
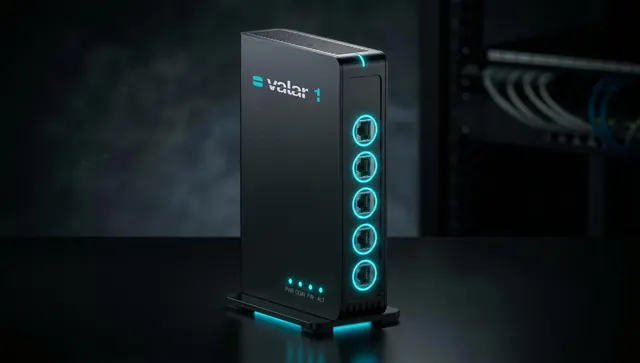
O Valar 1 é o modelo de entrada da família. Fica em cima da secretária ou no bastidor de rede e tem as mesmas funções de proteção que os modelos maiores. Vários locais podem ser geridos de forma centralizada com as mesmas regras.
Visão geral
Valar 1 em resumo.
Nas pequenas empresas raramente há alguém dedicado a tempo inteiro à informática. Por isso o Valar 1 foi pensado para dar pouco trabalho: a interface é clara, a neonotu disponibiliza as atualizações e um prestador de serviços pode acompanhar o equipamento à distância.
As portas de rede ficam na lateral do equipamento. Assim é possível ligar em separado o acesso à internet, a rede do escritório, a telefonia e o Wi-Fi de convidados, cada um protegido com regras próprias.
Dados principais
| Indicado para | Clínicas, escritórios de advogados, filiais e pequenos escritórios |
|---|---|
| Utilizadores | até cerca de 25 utilizadores |
| Débito de inspeção | até 1 Gbit/s |
| Formato | Equipamento de secretária |
Valores provisórios do programa piloto. As fichas técnicas vinculativas estão disponíveis mediante pedido.
Utilizações
Utilizações típicas.
- 01
Consultório médico ou clínica
A gestão do consultório, os dispositivos médicos e o Wi-Fi de convidados funcionam em áreas separadas. Vários locais são ligados por VPN.
- 02
Escritório de advogados, contabilidade, agência
Os dados confidenciais dos clientes ficam na rede interna. Quem trabalha a partir de casa liga-se por VPN como se estivesse no escritório.
- 03
Filial com VPN para a sede
A filial está ligada de forma permanente e cifrada à sede. As regras são mantidas centralmente e valem em todo o lado.
Ficha técnica
Valar 1 Dados técnicos.
| Classe | Compact |
|---|---|
| Indicado para | Clínicas, escritórios de advogados, filiais e pequenos escritórios |
| Utilizadores | até cerca de 25 utilizadores |
| Débito de inspeção | até 1 Gbit/s |
| Formato | Equipamento de secretária |
|---|---|
| Alta disponibilidade | – |
| Portas, dimensões, consumo | na ficha técnica completa, mediante pedido |
| Firewall | com inspeção de estado, regras por rede, serviço e utilizador |
|---|---|
| NAT | reencaminhamento de portas, 1:1, de saída |
| Redes | VLAN (802.1Q), IPv4 e IPv6 |
| Regras por país | GeoIP, grupos de endereços |
| Várias ligações à internet | balanceamento de carga e comutação |
| Priorização | gestão de tráfego (QoS) |
| Entre locais | IPsec |
|---|---|
| Colaboradores em mobilidade | WireGuard, OpenVPN |
| Autenticação | certificado, conta de utilizador, palavra-passe de uso único (2FA) |
| Prevenção de intrusões | IPS em linha, regras com atualização automática |
|---|---|
| Inspeção SSL | configurável por zona |
| Filtro web | categorias e listas de bloqueio, também transparente |
| Deteção de comportamento | NeoI |
| Acesso de convidados | portal cativo com vouchers |
| Interface | interface web, API |
|---|---|
| Vários equipamentos | gestão centralizada |
| Utilizadores | Active Directory, LDAP, RADIUS |
| Análise | relatórios, NetFlow, captura de pacotes |
| Configuração | histórico de alterações com reversão, cópia cifrada |
| Serviços de rede | DHCP, DNS (também cifrado), DNS dinâmico |
| Âmbito | todas as funções incluídas, sem módulos adicionais |
|---|---|
| Duração | conforme acordado |
| Durante a vigência | atualizações, correções de segurança, dados de deteção |
Valores provisórios do programa piloto. As fichas técnicas vinculativas estão disponíveis mediante pedido.
neonotu GmbH · Edelsbergstraße 8 · 80686 Munique, Alemanha · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Incluído
As mesmas funções de qualquer Valar.
Firewall por zonas
Regras por segmento de rede, aplicação e utilizador. Escritório, produção, convidados e servidores ficam separados.
Prevenção de intrusões (IPS)
Os ataques conhecidos são detetados no tráfego e bloqueados antes de chegarem aos sistemas da rede.
Inspeção SSL
O tráfego cifrado pode ser inspecionado. Para cada zona decide onde isso faz sentido e onde não faz.
VPN
Locais e colaboradores em mobilidade são ligados de forma cifrada, por exemplo através de IPsec.
Filtro web
O acesso a sítios maliciosos ou indesejados é bloqueado por categorias.
NeoI
A IA própria da neonotu deteta comportamentos invulgares mesmo quando ainda não existe uma assinatura.
Operação
Fácil de operar.
Gestão centralizada
Vários equipamentos e locais são geridos num só sítio. As regras aplicam-se de forma uniforme e os desvios saltam à vista.
Alta disponibilidade
A partir do Valar 2, dois equipamentos funcionam em par. Se um falhar, o outro assume. O Valar 4 pode ser alargado a um cluster.
Uma só licença
A licença depende do modelo e da duração. Não há funções que tenham de ser compradas em separado mais tarde.
Perguntas
Perguntas frequentes.
O Valar 1 é suficiente para o nosso escritório?
Para até cerca de 25 utilizadores, sim. Mais do que o número de pessoas, conta o tráfego: se trabalha muito com ficheiros grandes ou videochamadas, ou quer inspecionar todo o tráfego com inspeção SSL, veja o Valar 2. Teremos todo o gosto em aconselhá-lo.
O Valar 1 existe em par de alta disponibilidade?
Não, o funcionamento em par começa no Valar 2. Para locais pequenos, um equipamento costuma ser suficiente. Em caso de avaria, reparamos ou substituímos o equipamento.
O que está incluído na licença?
Todas as funções de proteção: firewall, prevenção de intrusões, inspeção SSL, VPN, filtro web e NeoI. A licença depende apenas do modelo e da duração; não há módulos adicionais.
O que acontece quando crescemos?
Passa para o modelo seguinte. Como todos os modelos usam o mesmo software, as regras e as configurações mantêm-se.
Quem instala o equipamento?
O seu prestador de serviços de TI ou um dos nossos parceiros. Se preferir, a neonotu também pode operar a firewall como serviço gerido.
Este é o modelo certo para a sua rede?
Diga-nos brevemente quantos utilizadores e locais tem. Recomendamos o modelo adequado e preparamos uma proposta.
Pedir aconselhamento