Produkte / Compact
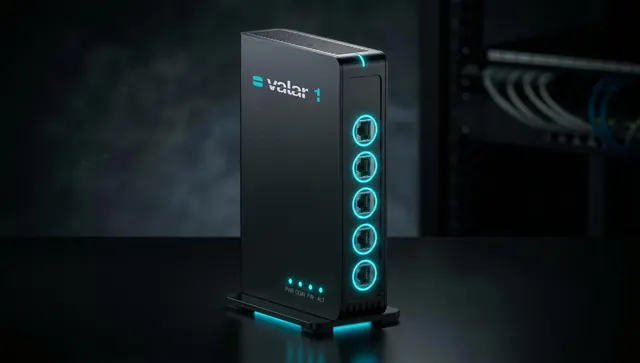
Valar 1 ist das Einstiegsgerät der Familie. Es steht auf dem Tisch oder im Netzwerkschrank und bringt dieselben Schutzfunktionen mit wie die großen Modelle. Mehrere Standorte lassen sich zentral mit einheitlichen Regeln verwalten.
Überblick
Valar 1 im Überblick.
In kleinen Unternehmen kümmert sich selten jemand hauptberuflich um die IT. Valar 1 ist deshalb so ausgelegt, dass der Betrieb wenig Aufwand macht: Die Oberfläche ist übersichtlich, Updates stellt neonotu bereit, und ein Dienstleister kann das Gerät aus der Ferne betreuen.
Die Netzwerkanschlüsse liegen seitlich am Gehäuse. So lassen sich Internetzugang, Büronetz, Telefonie und Gäste-WLAN getrennt anschließen und jeweils mit eigenen Regeln absichern.
Eckdaten
| Geeignet für | Praxen, Kanzleien, Filialen und kleine Büros |
|---|---|
| Nutzer | bis ca. 25 Nutzer |
| Inspektionsdurchsatz | bis 1 Gbit/s |
| Bauform | Tischgerät |
Vorläufige Werte aus dem Pilotprogramm. Verbindliche Datenblätter erhalten Sie auf Anfrage.
Einsatz
Typische Einsätze.
- 01
Arztpraxis oder Praxisverbund
Praxisverwaltung, medizinische Geräte und Gäste-WLAN laufen in getrennten Bereichen. Mehrere Standorte werden per VPN verbunden.
- 02
Kanzlei, Steuerbüro, Agentur
Vertrauliche Mandantendaten bleiben im internen Netz. Mitarbeitende im Homeoffice arbeiten über VPN so, als säßen sie im Büro.
- 03
Filiale mit VPN zur Zentrale
Die Filiale ist dauerhaft verschlüsselt mit der Zentrale verbunden. Regeln werden zentral gepflegt und gelten überall gleich.
Datenblatt
Valar 1 Technische Daten.
| Einordnung | Compact |
|---|---|
| Geeignet für | Praxen, Kanzleien, Filialen und kleine Büros |
| Nutzer | bis ca. 25 Nutzer |
| Inspektionsdurchsatz | bis 1 Gbit/s |
| Bauform | Tischgerät |
|---|---|
| Hochverfügbarkeit | – |
| Anschlüsse, Maße, Leistungsaufnahme | im ausführlichen Datenblatt, auf Anfrage |
| Firewall | zustandsbasiert, Regeln nach Netz, Dienst, Benutzer |
|---|---|
| NAT | Portweiterleitung, 1:1, ausgehend |
| Netze | VLAN (802.1Q), IPv4 und IPv6 |
| Regeln nach Ländern | GeoIP, Adressgruppen |
| Mehrere Internetleitungen | Lastverteilung und Ausfallumschaltung |
| Priorisierung | Traffic Shaping (QoS) |
| Standortvernetzung | IPsec |
|---|---|
| Mobile Mitarbeitende | WireGuard, OpenVPN |
| Anmeldung | Zertifikat, Benutzerkonto, Einmalkennwort (2FA) |
| Einbruchsabwehr | IPS im Datenstrom, Regelsätze mit automatischer Aktualisierung |
|---|---|
| SSL-Inspektion | je Zone einstellbar |
| Webfilter | Kategorien und Sperrlisten, auch transparent |
| Verhaltenserkennung | NeoI |
| Gästezugang | Captive Portal mit Gutscheinen |
| Oberfläche | Weboberfläche, Programmierschnittstelle (API) |
|---|---|
| Mehrere Geräte | zentrale Verwaltung |
| Benutzer | Active Directory, LDAP, RADIUS |
| Auswertung | Berichte, NetFlow, Paketmitschnitt |
| Konfiguration | Änderungsverlauf mit Rücksprung, verschlüsselte Sicherung |
| Netzdienste | DHCP, DNS (auch verschlüsselt), dynamisches DNS |
| Umfang | alle Funktionen enthalten, keine Zusatzmodule |
|---|---|
| Laufzeit | nach Vereinbarung |
| Während der Laufzeit | Updates, Sicherheitsupdates, Erkennungsdaten |
Vorläufige Werte aus dem Pilotprogramm. Verbindliche Datenblätter erhalten Sie auf Anfrage.
neonotu GmbH · Edelsbergstraße 8 · 80686 München · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Enthalten
Dieselben Funktionen wie in jedem Valar.
Firewall mit Zonen
Regeln nach Netzbereich, Anwendung und Benutzer. Büro, Produktion, Gäste und Server bleiben getrennt.
Einbruchserkennung (IPS)
Bekannte Angriffe werden im Datenverkehr erkannt und blockiert, bevor sie Systeme im Netz erreichen.
SSL-Inspektion
Verschlüsselter Verkehr kann geprüft werden. Je Zone lässt sich festlegen, wo das sinnvoll ist und wo nicht.
VPN
Standorte und mobile Mitarbeitende werden verschlüsselt angebunden, zum Beispiel über IPsec.
Webfilter
Aufrufe von schädlichen oder unerwünschten Seiten werden nach Kategorien gesperrt.
NeoI
Die eigene KI von neonotu erkennt ungewöhnliches Verhalten auch dort, wo es noch keine Signatur gibt.
Betrieb
Einfach zu betreiben.
Zentrale Verwaltung
Mehrere Geräte und Standorte werden an einer Stelle verwaltet. Regeln gelten einheitlich, Abweichungen fallen auf.
Hochverfügbarkeit
Ab Valar 2 arbeiten zwei Geräte als Paar. Fällt eines aus, übernimmt das andere. Valar 4 lässt sich zum Cluster ausbauen.
Eine Lizenz
Die Lizenz richtet sich nach Modell und Laufzeit. Es gibt keine Funktionen, die später einzeln nachgekauft werden müssen.
Fragen
Häufige Fragen.
Reicht Valar 1 für unser Büro?
Für bis zu etwa 25 Nutzer ja. Entscheidend ist weniger die Zahl der Personen als der Datenverkehr: Wer viel mit großen Dateien oder Videokonferenzen arbeitet oder den gesamten Verkehr per SSL-Inspektion prüfen will, sollte sich Valar 2 ansehen. Wir beraten Sie gern.
Gibt es Valar 1 als Paar für Hochverfügbarkeit?
Nein, der Betrieb als Paar beginnt bei Valar 2. Für kleine Standorte reicht in der Regel ein Gerät. Bei einem Defekt reparieren oder tauschen wir es.
Was ist in der Lizenz enthalten?
Alle Schutzfunktionen: Firewall, Einbruchserkennung, SSL-Inspektion, VPN, Webfilter und NeoI. Die Lizenz richtet sich nur nach Modell und Laufzeit, es gibt keine Zusatzmodule.
Was passiert, wenn wir wachsen?
Sie wechseln auf das nächste Modell. Weil alle Modelle dieselbe Software nutzen, werden Regeln und Einstellungen übernommen.
Wer richtet das Gerät ein?
Das übernimmt Ihr IT-Dienstleister oder einer unserer Partner. Auf Wunsch betreibt neonotu die Firewall für Sie als Managed Service.
Passt das Modell zu Ihrem Netz?
Schreiben Sie uns kurz, wie viele Nutzer und Standorte Sie haben. Wir empfehlen Ihnen das passende Modell und erstellen ein Angebot.
Beratung anfragen