Produkte / Enterprise
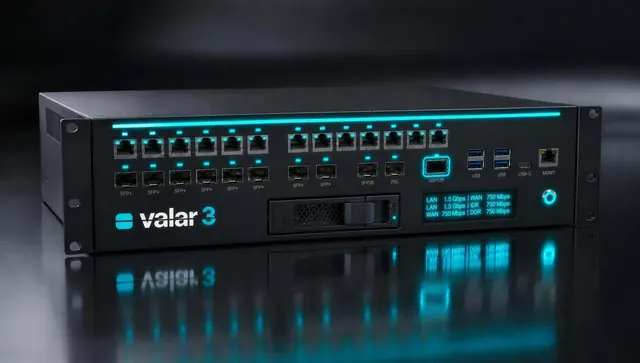
Valar 3 sichert größere Netze mit vielen Zonen und hohem Datenaufkommen. Redundante Netzteile und schnelle Glasfaser-Anschlüsse sind für den Einsatz im Rechenzentrum ausgelegt.
Überblick
Valar 3 im Überblick.
Valar 3 ist für größere Netze mit vielen Zonen und hohem Datenaufkommen ausgelegt, etwa in Kliniken, Hochschulen oder Verwaltungen. Schnelle Glasfaser-Anschlüsse verbinden das Gerät mit dem Kernnetz des Rechenzentrums.
Redundante Netzteile sorgen dafür, dass ein defektes Netzteil nicht zum Ausfall führt. Zusammen mit dem Betrieb als Paar bleibt die Firewall auch bei Wartungsarbeiten erreichbar.
Eckdaten
| Geeignet für | Größere Unternehmen, Kliniken, Verwaltungen |
|---|---|
| Nutzer | bis ca. 1.000 Nutzer |
| Inspektionsdurchsatz | bis 20 Gbit/s |
| Bauform | 2 HE, 19-Zoll-Rack |
| Besonderheit | Redundante Netzteile |
Vorläufige Werte aus dem Pilotprogramm. Verbindliche Datenblätter erhalten Sie auf Anfrage.
Einsatz
Typische Einsätze.
- 01
Rechenzentrum eines Unternehmens
Server, Arbeitsplätze, Verwaltung und Dienste nach außen werden getrennt, mit hohem Durchsatz zwischen den Zonen.
- 02
Klinik oder Hochschule
Viele Bereiche mit unterschiedlichem Schutzbedarf, von der Medizintechnik bis zum offenen WLAN für Studierende oder Besucher.
- 03
Kommunale Verwaltung
Fachverfahren, Bürgerdienste und Verwaltungsnetz sind sauber getrennt, mit Nachweisen für Prüfungen und Ausschreibungen.
Datenblatt
Valar 3 Technische Daten.
| Einordnung | Enterprise |
|---|---|
| Geeignet für | Größere Unternehmen, Kliniken, Verwaltungen |
| Nutzer | bis ca. 1.000 Nutzer |
| Inspektionsdurchsatz | bis 20 Gbit/s |
| Bauform | 2 HE, 19-Zoll-Rack |
|---|---|
| Hochverfügbarkeit | Paarbetrieb (Aktiv/Passiv) |
| Besonderheit | Redundante Netzteile |
| Anschlüsse, Maße, Leistungsaufnahme | im ausführlichen Datenblatt, auf Anfrage |
| Firewall | zustandsbasiert, Regeln nach Netz, Dienst, Benutzer |
|---|---|
| NAT | Portweiterleitung, 1:1, ausgehend |
| Netze | VLAN (802.1Q), IPv4 und IPv6 |
| Regeln nach Ländern | GeoIP, Adressgruppen |
| Mehrere Internetleitungen | Lastverteilung und Ausfallumschaltung |
| Priorisierung | Traffic Shaping (QoS) |
| Standortvernetzung | IPsec |
|---|---|
| Mobile Mitarbeitende | WireGuard, OpenVPN |
| Anmeldung | Zertifikat, Benutzerkonto, Einmalkennwort (2FA) |
| Einbruchsabwehr | IPS im Datenstrom, Regelsätze mit automatischer Aktualisierung |
|---|---|
| SSL-Inspektion | je Zone einstellbar |
| Webfilter | Kategorien und Sperrlisten, auch transparent |
| Verhaltenserkennung | NeoI |
| Gästezugang | Captive Portal mit Gutscheinen |
| Oberfläche | Weboberfläche, Programmierschnittstelle (API) |
|---|---|
| Mehrere Geräte | zentrale Verwaltung |
| Benutzer | Active Directory, LDAP, RADIUS |
| Auswertung | Berichte, NetFlow, Paketmitschnitt |
| Konfiguration | Änderungsverlauf mit Rücksprung, verschlüsselte Sicherung |
| Netzdienste | DHCP, DNS (auch verschlüsselt), dynamisches DNS |
| Umfang | alle Funktionen enthalten, keine Zusatzmodule |
|---|---|
| Laufzeit | nach Vereinbarung |
| Während der Laufzeit | Updates, Sicherheitsupdates, Erkennungsdaten |
Vorläufige Werte aus dem Pilotprogramm. Verbindliche Datenblätter erhalten Sie auf Anfrage.
neonotu GmbH · Edelsbergstraße 8 · 80686 München · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Enthalten
Dieselben Funktionen wie in jedem Valar.
Firewall mit Zonen
Regeln nach Netzbereich, Anwendung und Benutzer. Büro, Produktion, Gäste und Server bleiben getrennt.
Einbruchserkennung (IPS)
Bekannte Angriffe werden im Datenverkehr erkannt und blockiert, bevor sie Systeme im Netz erreichen.
SSL-Inspektion
Verschlüsselter Verkehr kann geprüft werden. Je Zone lässt sich festlegen, wo das sinnvoll ist und wo nicht.
VPN
Standorte und mobile Mitarbeitende werden verschlüsselt angebunden, zum Beispiel über IPsec.
Webfilter
Aufrufe von schädlichen oder unerwünschten Seiten werden nach Kategorien gesperrt.
NeoI
Die eigene KI von neonotu erkennt ungewöhnliches Verhalten auch dort, wo es noch keine Signatur gibt.
Betrieb
Einfach zu betreiben.
Zentrale Verwaltung
Mehrere Geräte und Standorte werden an einer Stelle verwaltet. Regeln gelten einheitlich, Abweichungen fallen auf.
Hochverfügbarkeit
Ab Valar 2 arbeiten zwei Geräte als Paar. Fällt eines aus, übernimmt das andere. Valar 4 lässt sich zum Cluster ausbauen.
Eine Lizenz
Die Lizenz richtet sich nach Modell und Laufzeit. Es gibt keine Funktionen, die später einzeln nachgekauft werden müssen.
Fragen
Häufige Fragen.
Welche Anschlüsse hat Valar 3?
Neben Kupfer-Anschlüssen hat Valar 3 schnelle Glasfaser-Anschlüsse für die Anbindung an das Rechenzentrum. Die genaue Ausstattung steht im Datenblatt, das wir Ihnen gern zusenden.
Lässt sich Valar 3 später erweitern?
Mehr Leistung erreichen Sie mit dem Wechsel auf Valar 4. Regeln und Einstellungen werden dabei übernommen.
Was ist in der Lizenz enthalten?
Alle Schutzfunktionen: Firewall, Einbruchserkennung, SSL-Inspektion, VPN, Webfilter und NeoI. Die Lizenz richtet sich nur nach Modell und Laufzeit, es gibt keine Zusatzmodule.
Was passiert, wenn wir wachsen?
Sie wechseln auf das nächste Modell. Weil alle Modelle dieselbe Software nutzen, werden Regeln und Einstellungen übernommen.
Wer richtet das Gerät ein?
Das übernimmt Ihr IT-Dienstleister oder einer unserer Partner. Auf Wunsch betreibt neonotu die Firewall für Sie als Managed Service.
Passt das Modell zu Ihrem Netz?
Schreiben Sie uns kurz, wie viele Nutzer und Standorte Sie haben. Wir empfehlen Ihnen das passende Modell und erstellen ein Angebot.
Beratung anfragen