Productos / Enterprise
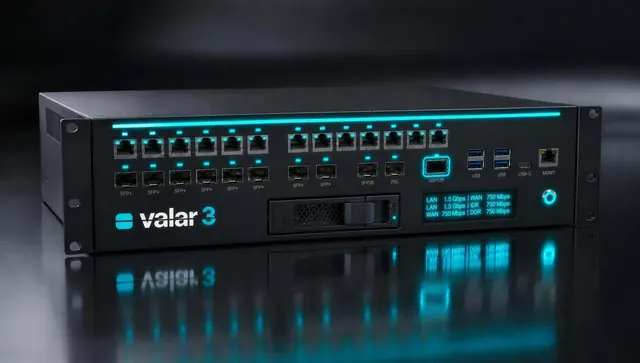
Valar 3 protege redes más grandes con muchas zonas y mucho tráfico. Las fuentes de alimentación redundantes y los puertos rápidos de fibra están pensados para el centro de datos.
Resumen
Valar 3 de un vistazo.
Valar 3 está diseñado para redes más grandes con muchas zonas y mucho tráfico, por ejemplo en hospitales, universidades o administraciones. Los puertos rápidos de fibra conectan el equipo con la red troncal del centro de datos.
Las fuentes de alimentación redundantes evitan que una fuente averiada provoque una caída. Junto con el funcionamiento en pareja, el firewall sigue disponible incluso durante el mantenimiento.
Datos clave
| Adecuado para | Grandes empresas, hospitales, administraciones |
|---|---|
| Usuarios | hasta aprox. 1.000 usuarios |
| Rendimiento de inspección | hasta 20 Gbit/s |
| Formato | 2U, rack de 19 pulgadas |
| Destacado | Fuentes de alimentación redundantes |
Valores provisionales del programa piloto. Las fichas técnicas vinculantes están disponibles bajo petición.
Usos
Usos habituales.
- 01
Centro de datos de una empresa
Servidores, puestos de trabajo, administración y servicios externos quedan separados, con alto rendimiento entre las zonas.
- 02
Hospital o universidad
Muchas áreas con distintas necesidades de protección, desde la tecnología médica hasta el wifi abierto para estudiantes o visitantes.
- 03
Administración municipal
Aplicaciones especializadas, servicios al ciudadano y red administrativa quedan bien separados, con documentación para auditorías y licitaciones.
Ficha técnica
Valar 3 Datos técnicos.
| Clase | Enterprise |
|---|---|
| Adecuado para | Grandes empresas, hospitales, administraciones |
| Usuarios | hasta aprox. 1.000 usuarios |
| Rendimiento de inspección | hasta 20 Gbit/s |
| Formato | 2U, rack de 19 pulgadas |
|---|---|
| Alta disponibilidad | Pareja (activo/pasivo) |
| Destacado | Fuentes de alimentación redundantes |
| Puertos, dimensiones, consumo | en la ficha técnica completa, bajo petición |
| Firewall | con inspección de estado, reglas por red, servicio y usuario |
|---|---|
| NAT | redirección de puertos, 1:1, saliente |
| Redes | VLAN (802.1Q), IPv4 e IPv6 |
| Reglas por país | GeoIP, grupos de direcciones |
| Varias líneas de internet | balanceo de carga y conmutación por error |
| Priorización | gestión de tráfico (QoS) |
| Entre sedes | IPsec |
|---|---|
| Personal móvil | WireGuard, OpenVPN |
| Autenticación | certificado, cuenta de usuario, contraseña de un solo uso (2FA) |
| Prevención de intrusiones | IPS en línea, reglas con actualización automática |
|---|---|
| Inspección SSL | configurable por zona |
| Filtro web | categorías y listas de bloqueo, también transparente |
| Detección de comportamiento | NeoI |
| Acceso de invitados | portal cautivo con vales |
| Interfaz | interfaz web, API |
|---|---|
| Varios equipos | gestión centralizada |
| Usuarios | Active Directory, LDAP, RADIUS |
| Análisis | informes, NetFlow, captura de paquetes |
| Configuración | historial de cambios con reversión, copia cifrada |
| Servicios de red | DHCP, DNS (también cifrado), DNS dinámico |
| Alcance | todas las funciones incluidas, sin módulos adicionales |
|---|---|
| Duración | según acuerdo |
| Durante la vigencia | actualizaciones, parches de seguridad, datos de detección |
Valores provisionales del programa piloto. Las fichas técnicas vinculantes están disponibles bajo petición.
neonotu GmbH · Edelsbergstraße 8 · 80686 Múnich, Alemania · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Incluido
Las mismas funciones que cualquier Valar.
Firewall por zonas
Reglas por segmento de red, aplicación y usuario. Oficina, producción, invitados y servidores quedan separados.
Prevención de intrusiones (IPS)
Los ataques conocidos se detectan en el tráfico y se bloquean antes de llegar a los sistemas de la red.
Inspección SSL
El tráfico cifrado puede inspeccionarse. Para cada zona se decide dónde tiene sentido y dónde no.
VPN
Las sedes y el personal móvil se conectan de forma cifrada, por ejemplo mediante IPsec.
Filtro web
El acceso a sitios web maliciosos o no deseados se bloquea por categorías.
NeoI
La IA propia de neonotu detecta comportamientos inusuales también donde aún no existe una firma.
Operación
Fácil de operar.
Gestión centralizada
Varios equipos y sedes se gestionan desde un solo lugar. Las reglas se aplican de forma uniforme y las desviaciones saltan a la vista.
Alta disponibilidad
A partir de Valar 2, dos equipos trabajan en pareja. Si uno falla, el otro toma el relevo. Valar 4 puede ampliarse a un clúster.
Una sola licencia
La licencia depende del modelo y de la duración. No hay funciones que deban comprarse por separado más adelante.
Preguntas
Preguntas frecuentes.
¿Qué puertos tiene Valar 3?
Además de puertos de cobre, Valar 3 tiene puertos rápidos de fibra para la conexión con el centro de datos. El equipamiento exacto figura en la ficha técnica, que le enviamos con gusto.
¿Se puede ampliar Valar 3 más adelante?
Para más rendimiento, se pasa a Valar 4. Las reglas y los ajustes se conservan.
¿Qué incluye la licencia?
Todas las funciones de protección: firewall, prevención de intrusiones, inspección SSL, VPN, filtro web y NeoI. La licencia depende solo del modelo y de la duración; no hay módulos adicionales.
¿Qué ocurre si crecemos?
Pasa al siguiente modelo. Como todos los modelos usan el mismo software, las reglas y los ajustes se conservan.
¿Quién instala el equipo?
Su proveedor de servicios TI o uno de nuestros partners. Si lo desea, neonotu también puede operar el firewall como servicio gestionado.
¿Es el modelo adecuado para su red?
Indíquenos brevemente cuántos usuarios y sedes tiene. Le recomendaremos el modelo adecuado y prepararemos una oferta.
Solicitar asesoramiento