Productos / Critical
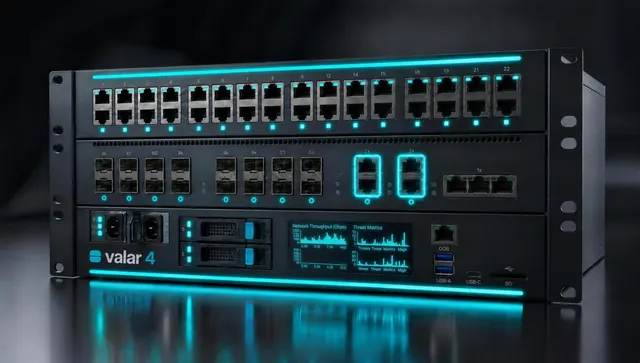
Valar 4 está construido para redes grandes y distribuidas. Varios equipos trabajan como clúster, también entre dos centros de datos. Los hallazgos de NeoI pueden transmitirse a un SOC existente.
Resumen
Valar 4 de un vistazo.
Valar 4 está construido para redes grandes y distribuidas: grandes grupos, empresas de energía, proveedores. El chasis modular ofrece muchos puertos rápidos y se adapta a requisitos crecientes.
Varios equipos trabajan juntos como clúster, también entre dos centros de datos. Los hallazgos de NeoI pueden transmitirse a un centro de operaciones de seguridad (SOC) existente, para que el equipo de seguridad vea todas las alertas en un solo lugar.
Datos clave
| Adecuado para | Grandes grupos y operadores de infraestructuras críticas |
|---|---|
| Usuarios | más de 5.000 usuarios, ampliable |
| Rendimiento de inspección | hasta 80 Gbit/s |
| Formato | Rack, modular |
| Destacado | Apto para clúster |
Valores provisionales del programa piloto. Las fichas técnicas vinculantes están disponibles bajo petición.
Usos
Usos habituales.
- 01
Infraestructuras críticas, p. ej. energía y agua
Alta disponibilidad, separación estricta entre la red de control y la de oficina, y pruebas sobre el origen del software y las actualizaciones.
- 02
Red corporativa con varios centros de datos
Reglas uniformes para todas las sedes, gestionadas de forma centralizada, con redundancia entre dos centros de datos.
- 03
Proveedores y empresas de servicios
Muchas redes de clientes en una plataforma, bien separadas entre sí y gestionadas de forma centralizada.
Ficha técnica
Valar 4 Datos técnicos.
| Clase | Critical |
|---|---|
| Adecuado para | Grandes grupos y operadores de infraestructuras críticas |
| Usuarios | más de 5.000 usuarios, ampliable |
| Rendimiento de inspección | hasta 80 Gbit/s |
| Formato | Rack, modular |
|---|---|
| Alta disponibilidad | Pareja y clúster |
| Destacado | Apto para clúster |
| Puertos, dimensiones, consumo | en la ficha técnica completa, bajo petición |
| Firewall | con inspección de estado, reglas por red, servicio y usuario |
|---|---|
| NAT | redirección de puertos, 1:1, saliente |
| Redes | VLAN (802.1Q), IPv4 e IPv6 |
| Reglas por país | GeoIP, grupos de direcciones |
| Varias líneas de internet | balanceo de carga y conmutación por error |
| Priorización | gestión de tráfico (QoS) |
| Entre sedes | IPsec |
|---|---|
| Personal móvil | WireGuard, OpenVPN |
| Autenticación | certificado, cuenta de usuario, contraseña de un solo uso (2FA) |
| Prevención de intrusiones | IPS en línea, reglas con actualización automática |
|---|---|
| Inspección SSL | configurable por zona |
| Filtro web | categorías y listas de bloqueo, también transparente |
| Detección de comportamiento | NeoI |
| Acceso de invitados | portal cautivo con vales |
| Interfaz | interfaz web, API |
|---|---|
| Varios equipos | gestión centralizada |
| Usuarios | Active Directory, LDAP, RADIUS |
| Análisis | informes, NetFlow, captura de paquetes |
| Configuración | historial de cambios con reversión, copia cifrada |
| Servicios de red | DHCP, DNS (también cifrado), DNS dinámico |
| Alcance | todas las funciones incluidas, sin módulos adicionales |
|---|---|
| Duración | según acuerdo |
| Durante la vigencia | actualizaciones, parches de seguridad, datos de detección |
Valores provisionales del programa piloto. Las fichas técnicas vinculantes están disponibles bajo petición.
neonotu GmbH · Edelsbergstraße 8 · 80686 Múnich, Alemania · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Incluido
Las mismas funciones que cualquier Valar.
Firewall por zonas
Reglas por segmento de red, aplicación y usuario. Oficina, producción, invitados y servidores quedan separados.
Prevención de intrusiones (IPS)
Los ataques conocidos se detectan en el tráfico y se bloquean antes de llegar a los sistemas de la red.
Inspección SSL
El tráfico cifrado puede inspeccionarse. Para cada zona se decide dónde tiene sentido y dónde no.
VPN
Las sedes y el personal móvil se conectan de forma cifrada, por ejemplo mediante IPsec.
Filtro web
El acceso a sitios web maliciosos o no deseados se bloquea por categorías.
NeoI
La IA propia de neonotu detecta comportamientos inusuales también donde aún no existe una firma.
Operación
Fácil de operar.
Gestión centralizada
Varios equipos y sedes se gestionan desde un solo lugar. Las reglas se aplican de forma uniforme y las desviaciones saltan a la vista.
Alta disponibilidad
A partir de Valar 2, dos equipos trabajan en pareja. Si uno falla, el otro toma el relevo. Valar 4 puede ampliarse a un clúster.
Una sola licencia
La licencia depende del modelo y de la duración. No hay funciones que deban comprarse por separado más adelante.
Preguntas
Preguntas frecuentes.
¿Qué significa funcionar en clúster?
Varios Valar 4 se reparten el trabajo y se sustituyen entre sí. Así el rendimiento crece con las necesidades y el fallo de un equipo no afecta a la actividad.
¿Valar apoya las licitaciones?
Sí. Para los procedimientos de contratación ponemos a disposición fichas técnicas y documentación sobre la cadena de suministro.
¿Qué incluye la licencia?
Todas las funciones de protección: firewall, prevención de intrusiones, inspección SSL, VPN, filtro web y NeoI. La licencia depende solo del modelo y de la duración; no hay módulos adicionales.
¿Qué ocurre si crecemos?
Pasa al siguiente modelo. Como todos los modelos usan el mismo software, las reglas y los ajustes se conservan.
¿Quién instala el equipo?
Su proveedor de servicios TI o uno de nuestros partners. Si lo desea, neonotu también puede operar el firewall como servicio gestionado.
¿Es el modelo adecuado para su red?
Indíquenos brevemente cuántos usuarios y sedes tiene. Le recomendaremos el modelo adecuado y prepararemos una oferta.
Solicitar asesoramiento