Produtos / Critical
O Valar 4 foi concebido para redes grandes e distribuídas. Vários equipamentos funcionam como cluster, inclusive entre dois centros de dados. As deteções do NeoI podem ser encaminhadas para um SOC existente.
Visão geral
Valar 4 em resumo.
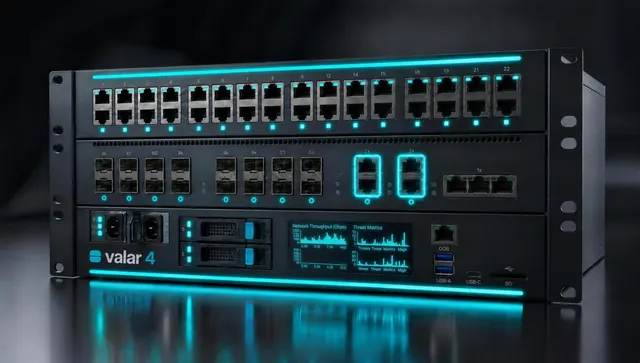
O Valar 4 foi concebido para redes grandes e distribuídas: grandes grupos, empresas de energia, fornecedores de serviços. O chassis modular oferece muitas portas rápidas e adapta-se a requisitos crescentes.
Vários equipamentos funcionam em conjunto como cluster, inclusive entre dois centros de dados. As deteções do NeoI podem ser encaminhadas para um centro de operações de segurança (SOC) existente, para que a equipa de segurança veja todos os alertas num só local.
Dados principais
| Indicado para | Grandes grupos e operadores de infraestruturas críticas |
|---|---|
| Utilizadores | mais de 5000 utilizadores, escalável |
| Débito de inspeção | até 80 Gbit/s |
| Formato | Bastidor, modular |
| Destaque | Compatível com cluster |
Valores provisórios do programa piloto. As fichas técnicas vinculativas estão disponíveis mediante pedido.
Utilizações
Utilizações típicas.
- 01
Infraestruturas críticas, p. ex. energia e água
Alta disponibilidade, separação rigorosa entre a rede de controlo e a do escritório, e comprovativos da origem do software e das atualizações.
- 02
Rede empresarial com vários centros de dados
Regras uniformes para todos os locais, geridas centralmente, com redundância entre dois centros de dados.
- 03
Fornecedores de serviços
Muitas redes de clientes numa só plataforma, bem separadas entre si e geridas centralmente.
Ficha técnica
Valar 4 Dados técnicos.
| Classe | Critical |
|---|---|
| Indicado para | Grandes grupos e operadores de infraestruturas críticas |
| Utilizadores | mais de 5000 utilizadores, escalável |
| Débito de inspeção | até 80 Gbit/s |
| Formato | Bastidor, modular |
|---|---|
| Alta disponibilidade | Par e cluster |
| Destaque | Compatível com cluster |
| Portas, dimensões, consumo | na ficha técnica completa, mediante pedido |
| Firewall | com inspeção de estado, regras por rede, serviço e utilizador |
|---|---|
| NAT | reencaminhamento de portas, 1:1, de saída |
| Redes | VLAN (802.1Q), IPv4 e IPv6 |
| Regras por país | GeoIP, grupos de endereços |
| Várias ligações à internet | balanceamento de carga e comutação |
| Priorização | gestão de tráfego (QoS) |
| Entre locais | IPsec |
|---|---|
| Colaboradores em mobilidade | WireGuard, OpenVPN |
| Autenticação | certificado, conta de utilizador, palavra-passe de uso único (2FA) |
| Prevenção de intrusões | IPS em linha, regras com atualização automática |
|---|---|
| Inspeção SSL | configurável por zona |
| Filtro web | categorias e listas de bloqueio, também transparente |
| Deteção de comportamento | NeoI |
| Acesso de convidados | portal cativo com vouchers |
| Interface | interface web, API |
|---|---|
| Vários equipamentos | gestão centralizada |
| Utilizadores | Active Directory, LDAP, RADIUS |
| Análise | relatórios, NetFlow, captura de pacotes |
| Configuração | histórico de alterações com reversão, cópia cifrada |
| Serviços de rede | DHCP, DNS (também cifrado), DNS dinâmico |
| Âmbito | todas as funções incluídas, sem módulos adicionais |
|---|---|
| Duração | conforme acordado |
| Durante a vigência | atualizações, correções de segurança, dados de deteção |
Valores provisórios do programa piloto. As fichas técnicas vinculativas estão disponíveis mediante pedido.
neonotu GmbH · Edelsbergstraße 8 · 80686 Munique, Alemanha · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Incluído
As mesmas funções de qualquer Valar.
Firewall por zonas
Regras por segmento de rede, aplicação e utilizador. Escritório, produção, convidados e servidores ficam separados.
Prevenção de intrusões (IPS)
Os ataques conhecidos são detetados no tráfego e bloqueados antes de chegarem aos sistemas da rede.
Inspeção SSL
O tráfego cifrado pode ser inspecionado. Para cada zona decide onde isso faz sentido e onde não faz.
VPN
Locais e colaboradores em mobilidade são ligados de forma cifrada, por exemplo através de IPsec.
Filtro web
O acesso a sítios maliciosos ou indesejados é bloqueado por categorias.
NeoI
A IA própria da neonotu deteta comportamentos invulgares mesmo quando ainda não existe uma assinatura.
Operação
Fácil de operar.
Gestão centralizada
Vários equipamentos e locais são geridos num só sítio. As regras aplicam-se de forma uniforme e os desvios saltam à vista.
Alta disponibilidade
A partir do Valar 2, dois equipamentos funcionam em par. Se um falhar, o outro assume. O Valar 4 pode ser alargado a um cluster.
Uma só licença
A licença depende do modelo e da duração. Não há funções que tenham de ser compradas em separado mais tarde.
Perguntas
Perguntas frequentes.
O que significa funcionar em cluster?
Vários Valar 4 dividem o trabalho e substituem-se mutuamente. Assim o desempenho cresce com as necessidades e a falha de um equipamento não afeta a atividade.
O Valar apoia concursos públicos?
Sim. Para os procedimentos de contratação, disponibilizamos fichas técnicas e documentação sobre a cadeia de fornecimento.
O que está incluído na licença?
Todas as funções de proteção: firewall, prevenção de intrusões, inspeção SSL, VPN, filtro web e NeoI. A licença depende apenas do modelo e da duração; não há módulos adicionais.
O que acontece quando crescemos?
Passa para o modelo seguinte. Como todos os modelos usam o mesmo software, as regras e as configurações mantêm-se.
Quem instala o equipamento?
O seu prestador de serviços de TI ou um dos nossos parceiros. Se preferir, a neonotu também pode operar a firewall como serviço gerido.
Este é o modelo certo para a sua rede?
Diga-nos brevemente quantos utilizadores e locais tem. Recomendamos o modelo adequado e preparamos uma proposta.
Pedir aconselhamento