Produtos / Business
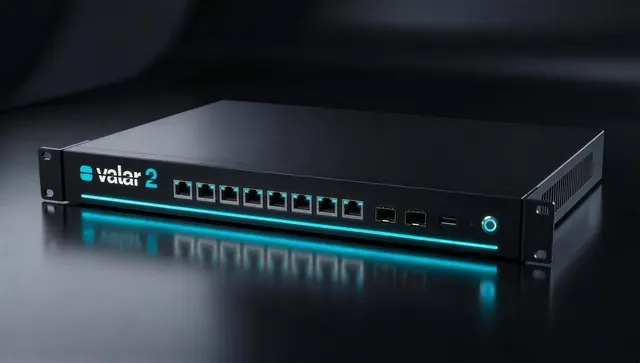
O Valar 2 foi pensado para a empresa de médio porte típica. A rede do escritório, a produção e os visitantes ficam separados em zonas próprias. Dois equipamentos podem operar em par, para que a falha de um não interrompa a operação.
Visão geral
Valar 2 em resumo.
O Valar 2 é o equipamento típico para empresas com algumas dezenas até cerca de cem estações de trabalho. Cabe em qualquer rack de 19 polegadas e tem desempenho suficiente para inspecionar todo o tráfego, inclusive conexões criptografadas.
Como uma falha do firewall pode parar toda a operação, o Valar 2 pode operar em par. Os dois equipamentos sincronizam continuamente a configuração e as conexões. Se um falhar, o outro assume e as conexões existentes são mantidas.
Dados principais
| Indicado para | Empresas de médio porte com uma ou poucas unidades |
|---|---|
| Usuários | até cerca de 100 estações de trabalho |
| Throughput de inspeção | até 5 Gbit/s |
| Formato | 1U, rack de 19 polegadas |
| Destaque | Par de alta disponibilidade |
Valores provisórios do programa piloto. Fichas técnicas oficiais disponíveis mediante solicitação.
Usos
Usos típicos.
- 01
Separação entre rede do escritório e da produção
Máquinas e controladores só acessam os sistemas de que precisam. Um ataque na rede do escritório não passa facilmente para a produção.
- 02
Substituição de firewalls antigos
As regras existentes são mantidas e, de quebra, organizadas. A troca pode ser preparada e feita em uma janela de manutenção curta.
- 03
Conexão de unidades remotas
Filiais, depósitos e home office são conectados via VPN, com as mesmas regras da matriz.
Ficha técnica
Valar 2 Dados técnicos.
| Classe | Business |
|---|---|
| Indicado para | Empresas de médio porte com uma ou poucas unidades |
| Usuários | até cerca de 100 estações de trabalho |
| Throughput de inspeção | até 5 Gbit/s |
| Formato | 1U, rack de 19 polegadas |
|---|---|
| Alta disponibilidade | Par (ativo/passivo) |
| Destaque | Par de alta disponibilidade |
| Portas, dimensões, consumo | na ficha técnica completa, mediante solicitação |
| Firewall | com inspeção de estado, regras por rede, serviço e usuário |
|---|---|
| NAT | redirecionamento de portas, 1:1, de saída |
| Redes | VLAN (802.1Q), IPv4 e IPv6 |
| Regras por país | GeoIP, grupos de endereços |
| Vários links de internet | balanceamento de carga e failover |
| Priorização | controle de tráfego (QoS) |
| Entre unidades | IPsec |
|---|---|
| Colaboradores remotos | WireGuard, OpenVPN |
| Autenticação | certificado, conta de usuário, senha de uso único (2FA) |
| Prevenção de intrusões | IPS em linha, regras com atualização automática |
|---|---|
| Inspeção SSL | configurável por zona |
| Filtro web | categorias e listas de bloqueio, também transparente |
| Detecção de comportamento | NeoI |
| Acesso de visitantes | portal cativo com vouchers |
| Interface | interface web, API |
|---|---|
| Vários equipamentos | gerenciamento centralizado |
| Usuários | Active Directory, LDAP, RADIUS |
| Análise | relatórios, NetFlow, captura de pacotes |
| Configuração | histórico de alterações com reversão, backup criptografado |
| Serviços de rede | DHCP, DNS (também criptografado), DNS dinâmico |
| Escopo | todas as funções incluídas, sem módulos adicionais |
|---|---|
| Prazo | conforme acordado |
| Durante a vigência | atualizações, correções de segurança, dados de detecção |
Valores provisórios do programa piloto. Fichas técnicas oficiais disponíveis mediante solicitação.
neonotu GmbH · Edelsbergstraße 8 · 80686 Munique, Alemanha · +49 89 2000 79 750 · mail@valarsecure.com · www.valarsecure.com
Incluído
As mesmas funções de qualquer Valar.
Firewall por zonas
Regras por segmento de rede, aplicação e usuário. Escritório, produção, visitantes e servidores ficam separados.
Prevenção de intrusões (IPS)
Ataques conhecidos são detectados no tráfego e bloqueados antes de chegarem aos sistemas da rede.
Inspeção SSL
O tráfego criptografado pode ser inspecionado. Para cada zona, você decide onde isso faz sentido e onde não faz.
VPN
Unidades e colaboradores remotos são conectados com criptografia, por exemplo via IPsec.
Filtro web
O acesso a sites maliciosos ou indesejados é bloqueado por categoria.
NeoI
A IA própria da neonotu detecta comportamentos incomuns mesmo quando ainda não existe uma assinatura.
Operação
Fácil de operar.
Gerenciamento centralizado
Vários equipamentos e unidades são gerenciados em um só lugar. As regras valem para todos e os desvios ficam evidentes.
Alta disponibilidade
A partir do Valar 2, dois equipamentos operam em par. Se um falhar, o outro assume. O Valar 4 pode ser ampliado para um cluster.
Uma só licença
A licença depende do modelo e do prazo. Não há funções que precisem ser compradas separadamente depois.
Perguntas
Perguntas frequentes.
Precisamos de dois equipamentos?
Não necessariamente. Um par vale a pena se uma falha do firewall parar a operação, por exemplo na produção ou em serviços que precisam estar disponíveis 24 horas.
Podemos manter nossas regras atuais?
Normalmente, sim. Analisamos a configuração existente e transferimos as regras que ainda são necessárias.
O que está incluído na licença?
Todas as funções de proteção: firewall, prevenção de intrusões, inspeção SSL, VPN, filtro web e NeoI. A licença depende apenas do modelo e do prazo; não há módulos adicionais.
O que acontece quando crescemos?
Você passa para o próximo modelo. Como todos os modelos usam o mesmo software, as regras e configurações são mantidas.
Quem faz a implantação?
Seu prestador de serviços de TI ou um dos nossos parceiros. Se preferir, a neonotu também pode operar o firewall como serviço gerenciado.
Este é o modelo certo para a sua rede?
Conte-nos brevemente quantos usuários e unidades você tem. Recomendamos o modelo ideal e preparamos uma proposta.
Solicitar consultoria